
导语
很多人现在理解 AI 编程,还是两个词:补全、问答。
这个理解不算错。
可如果你还停在这儿,基本已经慢半拍了。
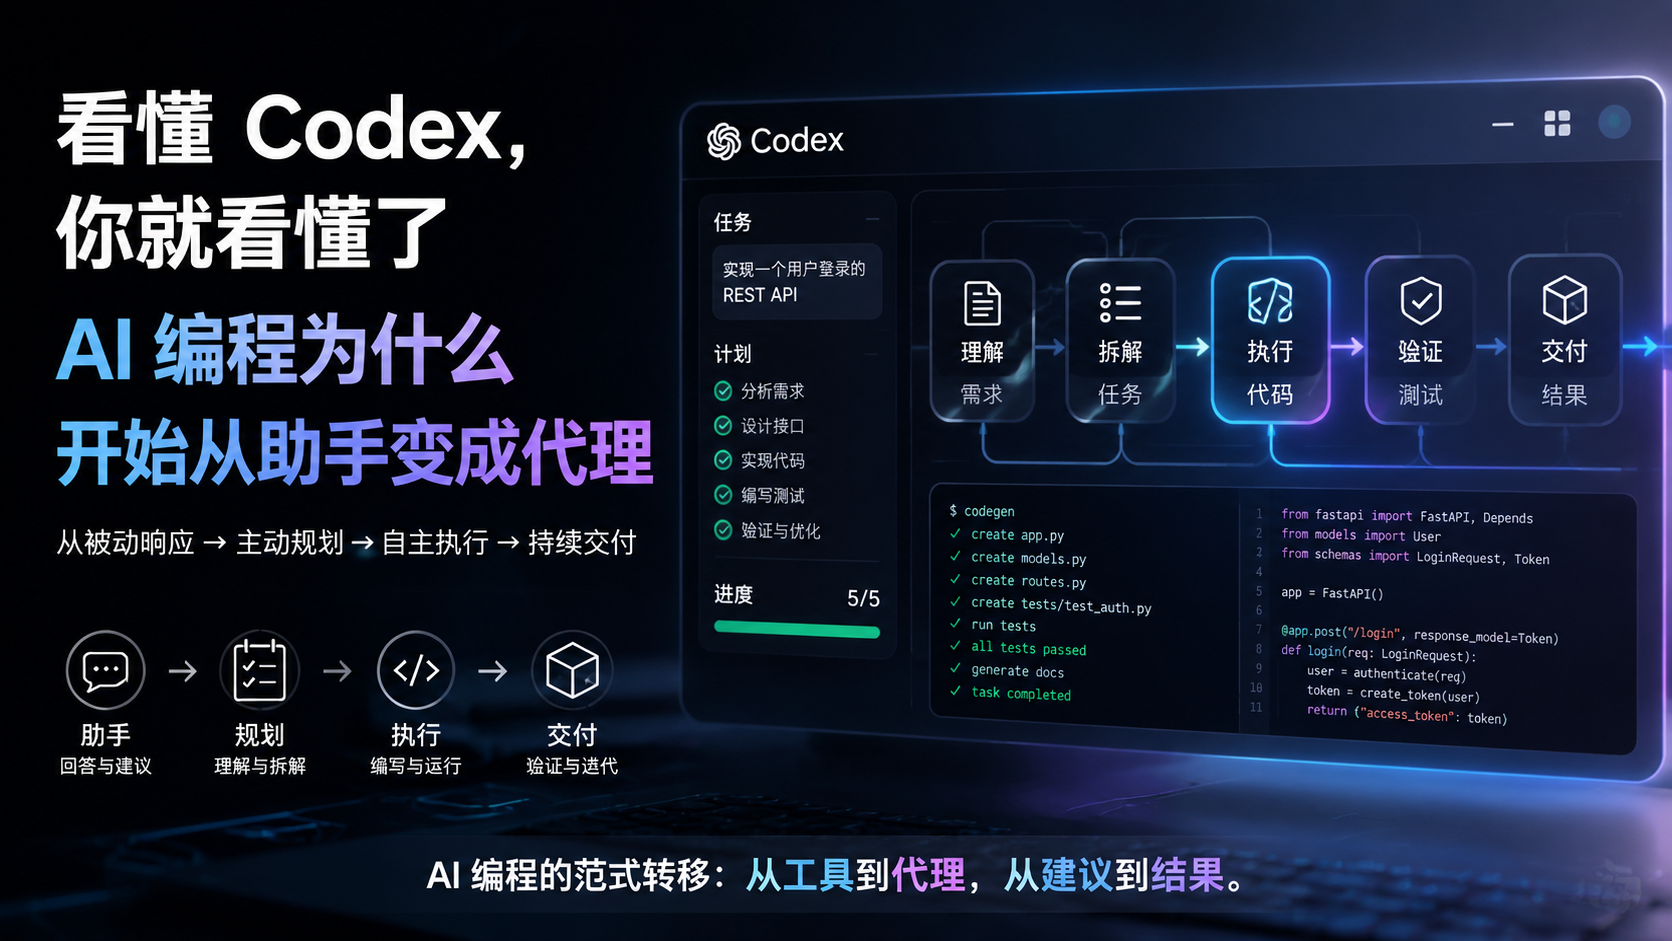
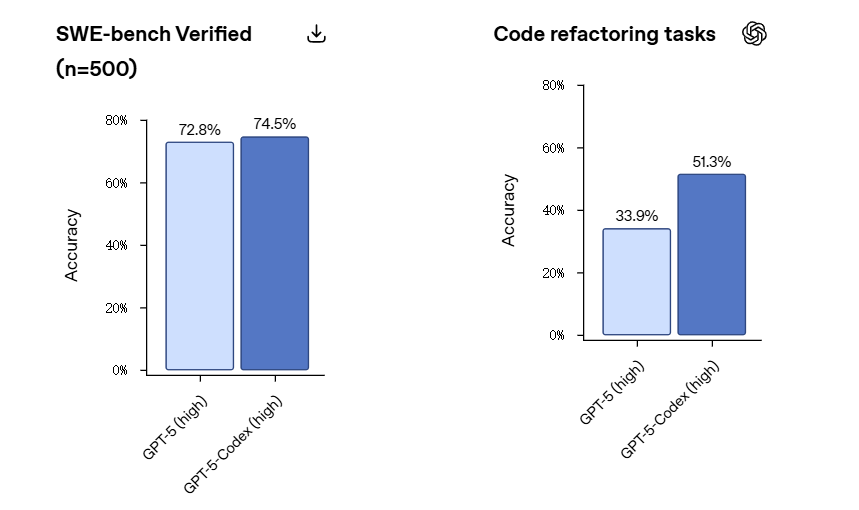
Codex 这次最该看的,不是它多会写几段代码。真正该看的,是 OpenAI 官方已经把它定义成了 cloud-based software engineering agent。
这几个词别当发布会包装文案。
放进工程场景里看,意思很明确:
它不只是回答代码问题,它开始尝试接任务、进环境、跑流程、交结果。
说得再直一点。
AI 编程这件事,正在从“代码助手”往“软件工程代理”走。
这篇文章就盯住这一个问题。
不复读发布会,不喊“程序员完了”。
就把几件事讲清楚:
- Codex 和传统 AI 编程助手到底差在哪
- 它身上有哪些明确的代理信号
- 从工程视角看,现阶段怎么用更靠谱
- 哪些地方能提效,哪些地方还不能瞎乐观
很多人一听“代理”,第一反应都是:
不就是更强一点的代码生成吗?
表面上看,像。
真进开发流程,差别很大。
传统 AI 编程助手更像什么?
像一个响应很快的副驾。
- 你贴一段代码,它解释
- 你丢一个报错,它给排查方向
- 你说“帮我写个函数”,它给出实现
- 你问“这段逻辑能不能重构”,它给建议
整个流程里,谁在推进事情?
还是你。
你在看仓库。
你在找入口。
你在判断要改哪一段。
你在决定命令怎么跑。
你在确认结果能不能合并。
AI 工具只是帮你省掉几个局部动作。
这叫助手。
没问题,也很有价值。
Codex 往前走了一步。
不对,应该说,它开始换位置了。
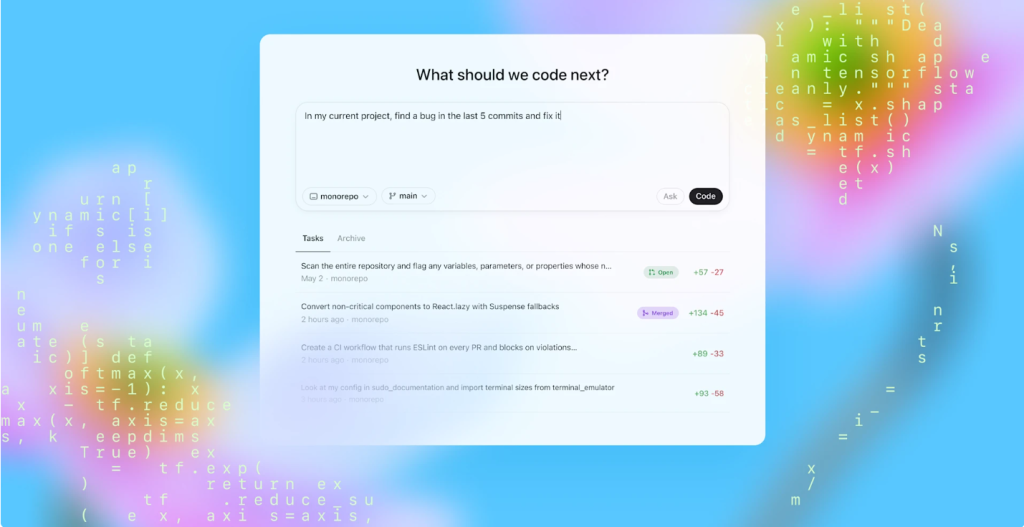
你给它的,不再只是一个 prompt。
而是一件任务。
- 目标给它
- 仓库给它
- 环境给它
- 权限边界给它
- 哪些地方不能碰,你说清楚
然后,它自己去拆、去改、去跑、去回传结果。
这就不是“帮你补几行代码”了。
这是开始接工程任务。
这一点,是 Codex 和传统代码助手最该分开的地方。
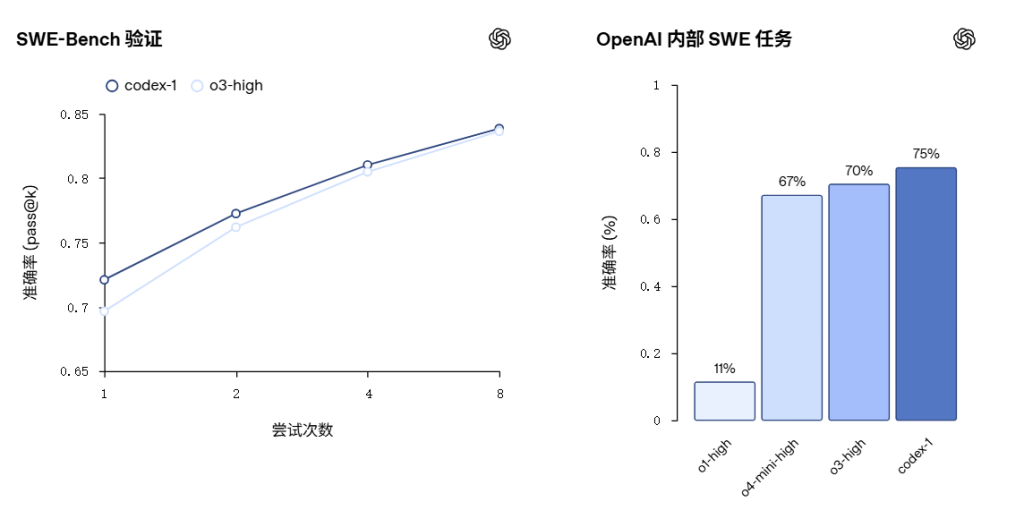
说工具像代理,不能靠想象。
得看公开资料里,它到底做了什么。
按 OpenAI 官方页面和开发者文档,Codex 至少有 4 个很明确的代理信号。
官方文档提到,Codex 的任务运行在 cloud sandbox 里。
这件事很关键。
因为很多 AI 编程产品,哪怕代码生成质量不错,也还是停在“建议层”。
你问,它答。
你给上下文,它给一段代码。
更多像“基于上下文的文本生成”。
Codex 往前迈了一步。
它不是只在外面说“你可以这么改”。
它能进一个隔离环境里,读代码、改代码、跑命令、再把结果带出来。
差别就在这儿。
工程里真正耗人的,很多时候不是“函数怎么写”。
而是:
- 改动点到底在哪
- 依赖链会不会受影响
- 改完能不能跑通
- 测试是不是通过
- 这次修复有没有副作用
能进环境,就说明它开始碰执行层了。
这不是嘴上会。
这是手开始动。
OpenAI 官方介绍里提到,Codex 可以同时处理多个任务。
这点别轻轻带过。
“并行”放到工程里,不是小功能。
它直接影响你怎么看这个工具。
如果一个工具只能单轮对话,你和它的关系更像“问答”。
你问一个,它答一个。
上下文都挤在同一个窗口里。
可一旦它能并行处理任务,事情就变了。
它开始更像一个任务系统。
你完全可以想象这种场景:
- 一个任务去找登录失败原因
- 一个任务去梳理支付模块依赖
- 一个任务去检查 PR 是否有明显风险
这三件事可以拆开跑。
你回来看的时候,不是三段聊天记录。
是三份处理结果。
这就是“代理感”的重要来源。
它开始处理工作项,而不只是处理问句。
OpenAI 官方资料里提到,Codex web 可以连接 GitHub 仓库。
也提到它可以处理代码库问题、提交 PR 供人审查。
这点为什么重要?
因为真实开发流程里,最耗时间的往往不是“生成一段代码”。
而是这些事:
- 接手陌生仓库
- 看目录结构
- 找入口
- 梳理调用路径
- 复现 bug
- 修改后验证
- 提交 PR
- 改 review 意见
说个很真实的场景。
你第一次接一个老项目,左边目录一拉,src、core、infra、legacy 一层套一层,三十多个目录挂那儿。
代码不一定难写。
难的是你根本不知道从哪扇门进去。
Codex 一旦往这些环节里伸手,它做的就不只是代码生成。
它开始进入软件工程流程。
官方文档里能看到这些能力词:
- Subagents
- Skills
- Automations
- MCP
- Approvals
- Security
很多人一看这些词就烦。
其实别被术语吓住。
你把它翻成人话,大概就是:
- Subagents:一个大任务可以拆成几个小活分开跑
- Skills:把经常重复的处理方式固定下来
- Automations:重复任务别每次都手动说
- MCP:让它接别的系统和工具
- Approvals / Security:哪些事能做,做到哪一步要人工点头
这套能力放一起,就已经不是“补全工具增强包”了。
它更像一个可控的工程任务执行框架。
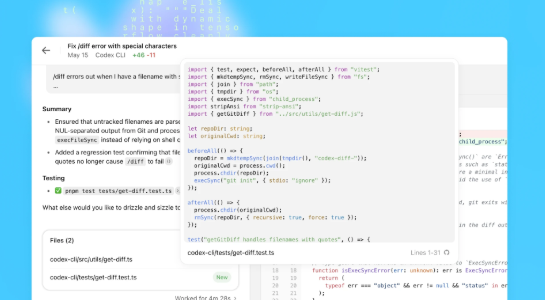
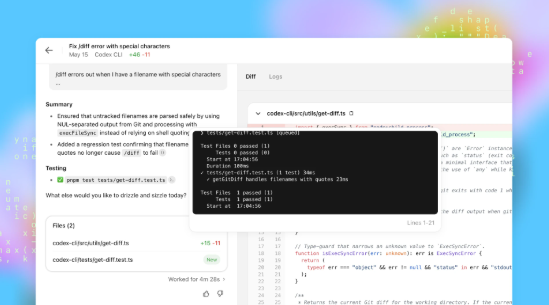
很多人看 AI 编程,老盯着“生成效果像不像人写”。
这个指标当然重要。
但以后只看这个,已经不够了。
Codex 真正值钱的地方,在于它有可能替你接走开发流程里那一大段机械劳动。
注意,是“有可能替你接走一段”。
不是“直接替你把整个项目做完”。
这中间差很大。
工程里最耗人的,常常不是敲代码本身。
而是这些中间环节:
- 读仓库
- 找关系
- 排查问题
- 复现 bug
- 做小改动
- 跑验证
- 整理变更说明
- 回 review
这些事有个共同点:
不一定都难。
但碎。
烦。
还总让人来回切上下文。
如果一个工具只能帮你生成代码片段,它帮的是局部。
如果一个工具能把中间一整段流程往前推,它帮的是整段时间。
这两者不是一个量级。
一聊 agent,讨论很容易飘。
有人直接喊“程序员要没了”。
也有人不屑一顾,说“这不就是补全加终端”。
这两种都不靠谱。
按现在公开资料和工程常识看,Codex 更适合这几类任务。
比如:
- 修一个已经能复现的 bug
- 给现有模块补一个功能点
- 给旧代码补测试
- 梳理某段调用链
- 定位某个配置的生效路径
这种任务为什么合适?
因为它有几个特点:
- 目标明确
- 代码范围相对清楚
- 执行路径容易约束
- 人类复核成本可控
这才是现阶段最稳的落点。
很多开发时间不是花在写上。
是花在“看明白”上。
一个陌生仓库,最先卡住你的,通常不是语法。
是结构。
入口在哪。
登录链路怎么走。
这个模块到底和哪个模块有耦合。
这类任务,Codex 很适合做第一轮梳理。
它先把路径给你拉出来。
你再做判断。
效率就上来了。
比如:
- 按规则做 review
- 给 PR 生成变更说明
- 检查某类改动是否越界
- 跑例行检查
- 把零散修改整理成提交说明
这种活最典型。
人做很烦。
机器做正合适。
如果你一上来就让它“全自动开发整个业务系统”,那就不是工具有问题,是你的预期有问题。
任务越大。
边界越模糊。
业务规则越隐蔽。
上下文越复杂。
翻车概率就越高。
这个阶段,把代理工具当天降救兵,迟早出事。
很多人用这类工具,效果一般,不是能力不够。
是任务说法太空。
最典型的一句就是:
“帮我写代码。”
这种说法,谁来都容易偏。
因为里面几乎没有约束信息。
更像样的任务描述,至少要包括:
- 目标是什么
- 范围在哪
- 哪些部分不要碰
- 结果要输出成什么样
- 需要跑哪些验证
- 哪些风险要显式提示
比如别说:
“帮我修这个 bug。”
你应该说成这样:
“请在这个仓库里定位用户登录后偶发跳回首页的问题,优先检查路由守卫和会话校验逻辑,不要修改 UI 层。改完后输出变更点、复现方法和需要人工复核的风险。”
你看,前者像随口一丢。
后者才像真正的工程任务。
这点很重要。
OpenAI 官方文档里反复讲 sandbox、安全、审批,不是为了显得专业。
代理一旦能:
- 读仓库
- 改代码
- 跑命令
- 接工具
- 发 PR
权限就立刻变成工程问题,而不是产品设置问题。
更稳的做法是什么?
- 默认收紧
- 按任务放开
- 关键动作留人工确认
- 高风险仓库分环境处理
图省事,一把全开。
短期可能爽。
出事还是你兜底。
以前评价 AI 编程工具,很多人主要看一个点:
它写得像不像人。
这个标准以后还重要。
可已经不够用了。
如果 AI 编程真的在往代理走,那后面真正拉开差距的,会是这些更硬的问题:
- 它能不能进真实环境
- 它能不能接真实仓库
- 它能不能并行处理任务
- 它能不能调用外部工具
- 它的权限边界清不清楚
- 它的审批和审计链路做得怎么样
- 它交出来的结果,人能不能快速复核
你会发现,评估标准已经变了。
以前更像在挑一个回答器。
现在更像在挑一个执行系统。
这才是 Codex 真正值得盯的地方。
它当然不是唯一的 AI 编程工具。
可它这次把路踩得很清楚:
AI 编程接下来拼的,不只是“谁更会补代码”。
拼的是谁能在真实流程里,把活接过去,往前推,再把结果交回来。
你要是还把 Codex 理解成“会写代码的聊天机器人”,那就看轻了。
你要是把它当成“已经能独立干完所有开发工作的工程师”,那也早了。
更贴近现在情况的说法,大概是这样:
它已经不是坐副驾的人了。
它开始下车。
往工程流程里面走。
你打开仓库。
终端亮着。
任务列表在滚。
有一条写着:修复登录后偶发跳回首页的问题。
光标停了一下。
像是准备开始跑了。




暂无评论内容